
Útmutatók
Az adatbázis exportálása és importálása
Hogyan mentsd le és töltsd vissza a bolt adatbázisát phpMyAdminnal, és hogyan védd az adatbázist.
A WordPress minden tartalmat és beállítást adatbázisban tárol, táblákba rendezve: külön táblában vannak a termékek, az ügyfelek és a rendelések. Az adatbázis módosítása az egész webhelyre hatással lehet, ezért változtatás előtt mindig készíts mentést az oldalról, és ha bizonytalan vagy, kérd a tárhelyszolgáltató segítségét.
Ez a fejezet haladó hibakereséshez ad segítséget, és nem tartozik a WooCommerce támogatási körébe. Ha segítség kell, fordulj képzett WordPress- és WooCommerce-fejlesztőhöz. A teljes mentésről lásd még a Biztonsági mentés fejezetet.
Az útmutató a phpMyAdmin eszközt használja. A tárhelyszolgáltatód ugyanezt vagy hasonlót kínálhat; ha nem találod, kérdezd meg tőle.
Az adatbázis exportálása
- Lépj be a phpMyAdminba a tárhely vezérlőpultján át. Ez általában az „Adatbázisok” szakaszban található.
- A bal oldali listában kattints arra az adatbázisra, amelyet menteni szeretnél. Ebben van a WordPress-oldal minden adata, a WooCommerce-adatokkal együtt.
- Kattints a felső Exportálás (Export) fülre. Két mód közül választhatsz: a Gyors (Quick) az alapbeállításokkal exportálja az egész adatbázist, az Egyéni (Custom) több szabályozást ad, például megadhatod a mentendő táblákat és a kimeneti formátumot. A legtöbb felhasználónak a Gyors elég.
- Válaszd ki a formátumot. Az SQL a legelterjedtebb és ajánlott, mert bármely MySQL-adatbázisba könnyen visszatölthető.
- Kattints az Indítás (Go) gombra. A phpMyAdmin letölthető fájlt készít az adatbázisról. Mentsd biztonságos helyre, és tartsd a tárhelyen kívül is, például felhőtárhelyen.
- Ellenőrizd a mentést: nyisd meg az SQL-fájlt szövegszerkesztővel, és nézd meg, hogy teljes-e az adat, és a vége
-- Dump completed on...sor-e. Így megbizonyosodhatsz arról, hogy a fájl nem sérült.
Az adatbázis importálása
- Lépj be a tárhelyfiókodba, és nyisd meg a phpMyAdmint.
- A bal oldali listában kattints arra a meglévő adatbázisra, amelyet használni szeretnél. Győződj meg róla, hogy ez a WordPress-oldalhoz tartozó adatbázis.
- Szükség esetén (nem kötelező) kiürítheted az adatbázist az importálás előtt, hogy elkerüld az ütközéseket: jelöld ki az összes táblát, és válaszd a törlést („Drop”). Ez a lépés törli a jelenlegi adatokat, ezért legyél nagyon óvatos, és előtte legyen mentésed.
- Kattints a felső Importálás (Import) fülre. Az „Importálandó fájl” részen válaszd ki a visszatöltendő SQL-fájlt (a mentést vagy más, a kívánt adatokat tartalmazó fájlt). A többi beállítást hagyd alapértelmezetten, a legtöbb WordPress-importhoz az megfelel.
- Kattints az oldal alján az Indítás (Go) gombra. A phpMyAdmin feltölti és beimportálja a fájlt. Nagyobb fájlnál ez eltarthat egy ideig.
- Nézd meg az eredményt. Az importálás végén a phpMyAdmin üzenetben mutatja az állapotot, hiba esetén a részleteket is. Gyakori okok a fájlméret-korlát és az SQL-szintaktikai hibák.
- Ha az adatbázis adatai (név, felhasználó, jelszó) megváltoztak, frissítsd a WordPress konfigurációs fájlját, a
wp-config.php-t: ellenőrizd aDB_NAME,DB_USERésDB_PASSWORDértékét. - Ellenőrizd az oldalt: töltsd be a webhelyet, és nézd meg, hogy az oldalak megjelennek és a tartalom a helyén van.
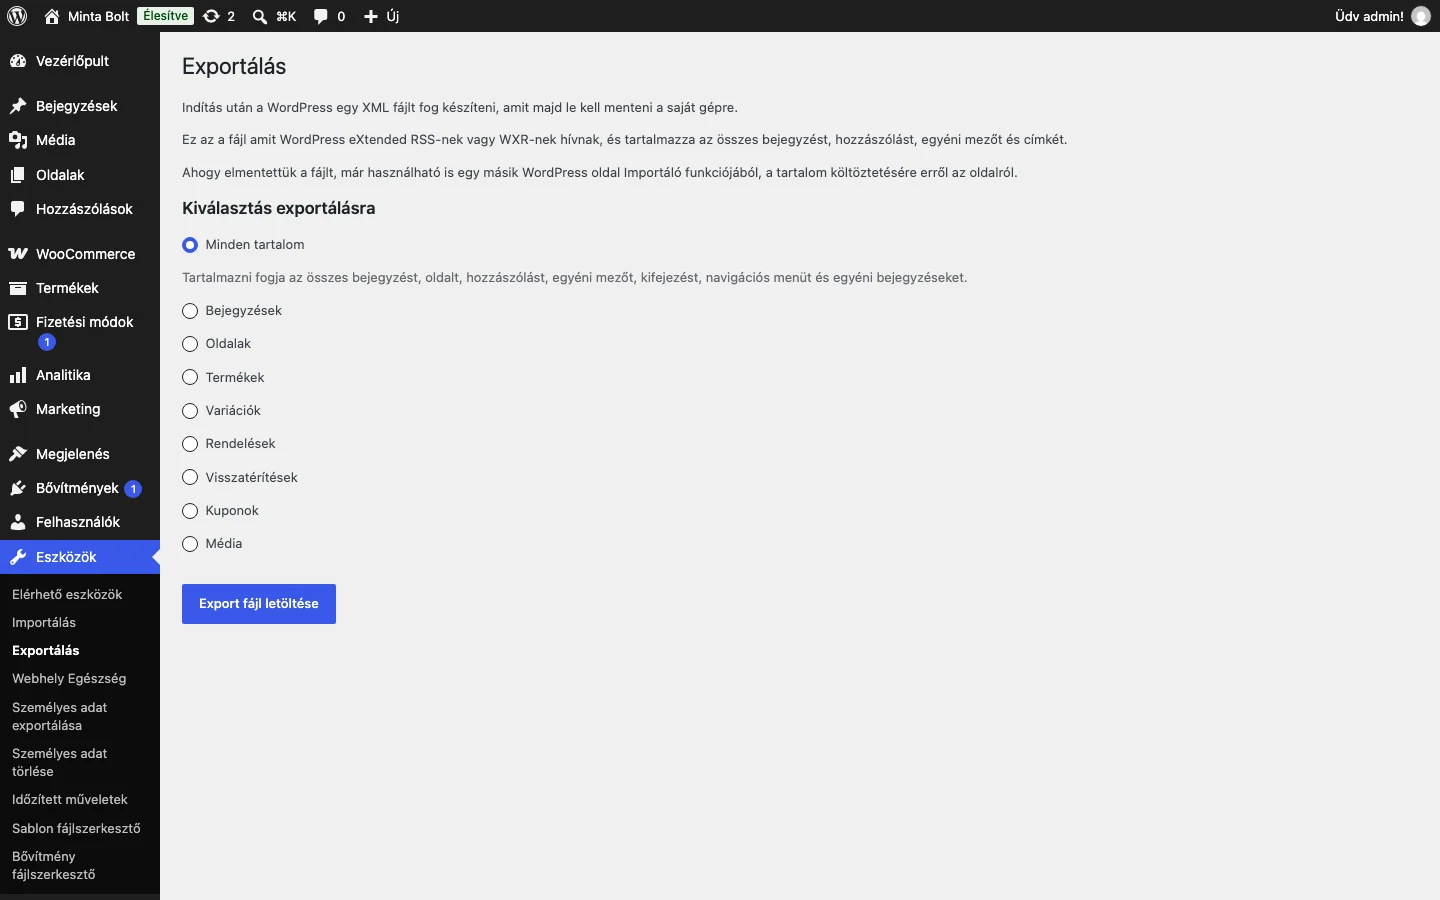
A képen a WordPress saját tartalomexportja látható: ez nem helyettesíti az adatbázis-exportot, mert a rendelések és a WooCommerce-beállítások táblái csak az adatbázis-exportban vannak benne.
Az adatbázis védelme
Az adatbázis védelme a webhelyet is védi a jogosulatlan hozzáféréstől és az adatszivárgástól. Néhány alapszabály:
- Erős jelszavak. Mindig erős, egyedi jelszóval érd el az adatbázist, és rendszeresen cseréld.
- Rendszeres frissítés. Tartsd naprakészen az adatbázis-szoftvert, a WordPress-t, a bővítményeket és a témákat, hogy a biztonsági rések bezáruljanak.
- Korlátozott hozzáférés. Csak a szükséges IP-címekről engedd az adatbázis elérését; az ismeretleneket tiltsd az adatbázis-beállításokban.
- Rendszeres mentés. Állíts be ütemezett mentést, és tárold biztonságos helyen, hogy adatvesztés vagy támadás után gyorsan helyreállhass.
- Titkosítás. Titkosítsd az érzékeny adatokat, és az adatbázis elérésekor használj biztonságos kapcsolatot (SSL/TLS).
- Legkisebb jogosultság elve. A felhasználók és az alkalmazások csak azokat a jogokat kapják meg, amelyek a feladatukhoz kellenek.
- Figyelés és ellenőrzés. Kövesd a hozzáférési naplókat, és állíts be riasztást szokatlan tevékenységre vagy jogosulatlan hozzáférési kísérletre.
- Az alapértelmezett táblaelőtag cseréje. A
wp_előtagot cserélheted egy kevésbé kitalálhatóra, ami segít az SQL-injektálás ellen. Az előtagot a telepítéskor állíthatod be, meglévő oldalon pedig awp-config.phpmódosításával, az adatbázistáblák és a hivatkozások átírásával. Ehhez használhatsz bővítményt, vagy kérhetsz segítséget a tárhelyszolgáltatótól.
Ha nem vagy biztos abban, hogyan hajts végre egy módosítást, különösen az előtag cseréjénél, fordulj a tárhelyszolgáltatódhoz.